




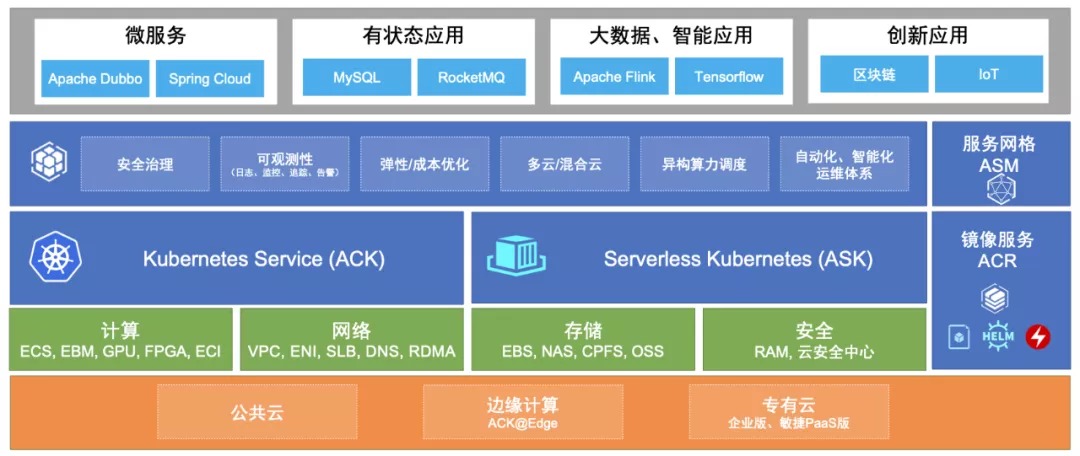
在当下的技术发展浪潮中,容器化与云原生技术已经成为引领变革的核心力量,深刻地改变着软件开发、部署和运维的方式。对于技术开发人员而言,深入理解并掌握这些技术,是跟上时代步伐、提升自身竞争力的关键。下面,我们将结合相关技术架构图,深入探讨容器化与云原生的魅力与实践。
容器化:打破传统部署的枷锁
传统应用部署常陷入依赖库冲突的泥沼,开发环境与生产环境的差异更是让问题雪上加霜。容器化技术以 Docker 为代表,宛如一股清流,打破了这一困境。它就像一个 “万能包裹”,通过编写简洁的 Dockerfile,我们能将应用运行所需的操作系统、编程语言、依赖包等全部打包进一个独立的容器镜像中。执行docker build命令,即可生成镜像,实现 “一次构建,到处运行”。
在实际开发中,容器化的优势尽显。开发阶段,我们可以在本地轻松运行容器,确保开发、测试和生产环境的高度一致,有效避免 “环境不一致” 导致的各类问题。就像我曾参与的一个 Java 项目,在引入 Docker 前,不同开发人员的环境差异导致频繁的调试问题,而采用 Docker 后,这些问题迎刃而解,团队协作效率大幅提升。此外,容器的轻量化特性使得在同一台物理机上可以并行运行多个容器,显著提高资源利用率,这对于资源有限的开发测试环境尤为重要。
云原生:释放云计算的磅礴力量
云原生是一套完整的技术体系,容器化是其坚实的基础,在此之上,微服务架构、服务网格、自动化运维等技术相互配合,释放出云计算的全部潜能。
微服务架构:精细分工,灵活协作
微服务架构鼓励将大型单体应用拆分成多个小型、独立的服务,每个服务专注于单一业务功能,可独立开发、部署和扩展。从架构图中可以看到,像 Apache Dubbo、Spring Cloud 等框架,为构建微服务架构提供了有力支持。以电商平台为例,我们可以将用户管理、商品管理、订单管理等功能拆分为不同微服务,每个微服务可以根据自身业务需求独立扩展。比如在促销活动期间,订单管理微服务可以根据订单量的激增自动扩展资源,确保系统稳定运行,而不会影响其他服务。
服务网格:保障微服务通信的稳定桥梁
服务网格在微服务架构中扮演着至关重要的角色,它通过在服务间插入代理层,实现服务发现、负载均衡、流量控制和安全认证等功能。从图中可以看到,服务网格 ASM 为微服务之间的通信提供了强大的保障。在实际项目中,引入服务网格后,微服务之间的通信稳定性和安全性得到极大提升。例如,当某个微服务的流量突然增加时,服务网格可以自动进行流量调度,确保各个微服务的负载均衡,同时,通过安全认证机制,有效防止非法访问。
自动化运维:高效运维的利器
自动化运维是云原生的重要组成部分,借助 Kubernetes 这样强大的容器编排工具,我们能轻松实现容器的自动化部署、扩缩容、滚动升级等操作。在架构图中,Kubernetes Service(ACK)和 Serverless Kubernetes(ASK)为容器化应用的部署和管理提供了丰富的功能。在高并发场景下,Kubernetes 可以根据预设的规则自动调整容器数量,确保应用的稳定运行。开发人员只需编写简单的配置文件,就能定义应用的部署和运维策略,大大减轻了运维负担。
云原生架构中的基础资源与关键能力
基础资源:坚实的底层支撑
云原生架构离不开丰富的基础资源支持。在计算方面,ECS、EBM、GPU、FPGA、ECI 等多种计算资源为不同类型的应用提供了多样化的选择。网络方面,VPC、ENI、SLB、DNS、RDMA 等组件构建了稳定高效的网络环境。存储方面,EBS、NAS、CPFS、OSS 等存储类型满足了不同的数据存储需求。安全方面,RAM、云安全中心等服务保障了整个系统的安全性。这些基础资源相互协作,为容器化与云原生应用提供了坚实的底层支撑。
关键能力:全方位的技术保障
安全治理是系统稳定运行的基石,通过各种安全策略和管控措施,确保应用和数据的安全。可观测性通过日志、监控、链路追踪、告警等手段,让我们对系统的运行状态了如指掌。弹性 / 成本优化能够根据业务负载动态调整资源,实现成本和性能的最佳平衡。多云 / 混合云能力支持在多种公有云或公有云与私有云混合环境下部署和管理应用,提高了应用的灵活性和可扩展性。异构算力调度则对不同类型的计算资源进行统一调度,充分发挥各类资源的优势。自动化、智能化运维体系借助自动化工具和智能算法,实现高效的运维管理。
挑战与应对策略
尽管容器化与云原生技术带来了诸多优势,但在实际应用中也面临着一些挑战。
技术门槛较高,涉及容器化、微服务架构、分布式系统等多个领域的知识,需要我们投入大量时间和精力学习。我们可以制定系统的学习计划,利用在线课程、技术书籍和开源项目实践来逐步积累知识,同时积极参与技术社区的交流讨论。
安全问题不容忽视,容器镜像的安全漏洞、微服务间的身份认证与授权等都可能成为安全隐患。我们要养成对容器镜像进行安全扫描的习惯,使用安全可靠的基础镜像,并遵循最小权限原则设计微服务的访问控制策略,定期进行安全审计和漏洞修复。
随着容器和微服务数量的增加,管理和运维复杂度大幅上升。我们可以借助 Kubernetes 的丰富管理功能,结合 Prometheus、Grafana 等第三方监控工具,实现对容器和微服务的实时监控与故障预警,建立完善的日志管理和故障排查机制。
未来展望
展望未来,随着 5G、物联网、人工智能等新兴技术的发展,容器化与云原生技术将迎来更广阔的发展空间。我们有望看到更智能的容器编排工具,能够根据应用的实时负载和业务需求,实现资源的精准分配和调度。微服务架构将更加成熟,开发框架和工具将更加完善,进一步降低开发和运维成本。服务网格将不断优化,微服务之间的通信将更加高效、安全。
作为技术开发人员,我们要积极拥抱容器化与云原生技术,不断提升自己的技术能力。在这个快速发展的技术时代,只有持续学习、勇于实践,才能在激烈的竞争中立于不败之地。让我们携手共进,拥抱容器化与云原生的未来,创造更多的技术价值!
评论区